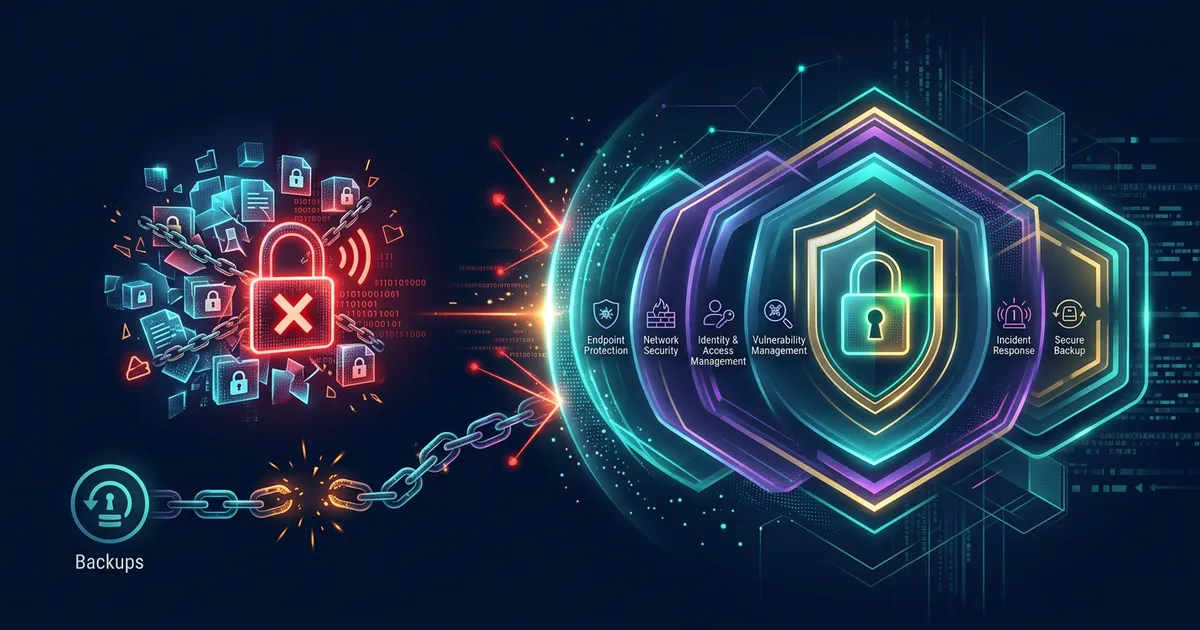
Ransomware-Vorbereitung im Microsoft-Umfeld: Warum Backups allein nicht reichen
Das Wichtigste in Kürze
- Backups lösen nicht das Problem gestohlener Daten, und Angreifer versuchen gezielt, Sicherungen unbrauchbar zu machen. Wiederherstellung ist die letzte Verteidigungslinie, nicht die einzige.
- Auf Endgeräten wirken drei Einstellungen in Defender for Endpoint, verteilt über Intune: Regeln zur Verringerung der Angriffsfläche, Manipulationsschutz und überwachter Ordnerzugriff.
- Die meisten Schäden setzen Administratorrechte voraus. PIM, getrennte Administratorkonten und phishing-resistente Anmeldung per Conditional Access verkleinern diesen Angriffsweg.
- Sicherungen gehören in unveränderliche Speicher (Azure Backup mit gesperrtem unveränderlichem Tresor, Microsoft 365 Backup), und die Wiederherstellung muss getestet sein.
Wenn wir Unternehmen nach ihrer Ransomware-Vorsorge fragen, lautet die häufigste Antwort: „Wir haben Backups.“ Das ist ein guter Anfang. Für die Geschäftsführung ist aber eine andere Frage entscheidend: Wie lange steht der Betrieb, und was passiert mit Daten, die vor der Verschlüsselung abgeflossen sind? Dieser Beitrag zeigt, welche Maßnahmen in einer Microsoft-Umgebung vor, während und nach einem Angriff wirken.
Warum reichen Backups allein nicht aus?
Backups stellen Daten wieder her, verhindern aber weder den Abfluss noch den Ausfall. Drei Gründe:
- Doppelte Erpressung: Viele Angreifer kopieren Daten, bevor sie verschlüsseln, und drohen mit Veröffentlichung. Ein Restore ändert daran nichts; Datenschutzpflichten und Reputationsfragen bleiben.
- Sicherungen sind Ziel: Angreifer versuchen gezielt, Backup-Anwendungen und Schattenkopien auszuschalten. Sicherungen, die mit denselben Administratorkonten erreichbar sind wie die Produktion, schützen dann nicht.
- Ungetestete Wiederherstellung: Wer nie vollständig wiederhergestellt hat, kennt seine tatsächliche Ausfallzeit nicht. Das Wiederherstellungsziel bleibt eine Schätzung.
Deshalb gilt: Den Angreifer früh bremsen, Administratorrechte schützen und Sicherungen so ablegen, dass auch ein kompromittiertes Administratorkonto sie nicht löschen kann.
Wie härten Sie Endgeräte mit Defender for Endpoint und Intune?
Für die Geschäftsführung ist die Entscheidung einfach: Schutzfunktionen, die bereits lizenziert sind, sollten auch eingeschaltet sein. Für die IT geht es um drei Einstellungen in Microsoft Intune unter Endpunktsicherheit:
- Regeln zur Verringerung der Angriffsfläche (ASR-Regeln): Sie blockieren typisches Verhalten von Schadsoftware, etwa Skripte, die Dateien nachladen, oder Zugriffe auf den Anmeldespeicher von Windows. Die Standardschutzregeln können in der Regel direkt im Blockiermodus laufen. Alle anderen Regeln zuerst im Überwachungsmodus testen, Ausnahmen für Fachanwendungen definieren und dann ringweise auf Blockieren umstellen.
- Manipulationsschutz (Tamper Protection): Er verhindert, dass Schutzfunktionen von Defender auf dem Gerät abgeschaltet werden, auch durch lokale Administratoren. In Intune über eine Antivirus-Richtlinie mit dem Profil „Windows Security Experience“ aktivieren. Die Einstellung wird in den Verwaltungsoberflächen in „Controlled configuration“ umbenannt; suchen Sie gegebenenfalls unter diesem Namen.
- Überwachter Ordnerzugriff (Controlled Folder Access): Nur vertrauenswürdige Anwendungen dürfen Dateien in geschützten Ordnern ändern. Auch hier zuerst im Überwachungsmodus starten, weil ältere Fachanwendungen sonst blockiert werden.
Was leistet die automatische Angriffsunterbrechung?
Erkennt Microsoft Defender XDR mit hoher Sicherheit einen laufenden, von Menschen gesteuerten Angriff, sperrt es kompromittierte Benutzerkonten und dämmt betroffene Geräte ein, ohne auf eine Analystin oder einen Analysten zu warten. Das verschafft Zeit, ersetzt aber nicht die Untersuchung. Voraussetzung ist Defender for Endpoint Plan 2 (in Microsoft 365 E5 enthalten). Die vollständige automatische Isolierung eines Geräts vom Netzwerk ist eine Vorschaufunktion (Stand Oktober 2026). Legen Sie fest, wer eingedämmte Konten und Geräte nach der Prüfung wieder freigibt.
Wie schützen Sie Administratorkonten?
Verschlüsselung im großen Stil setzt fast immer weitreichende Rechte voraus. Jedes dauerhaft privilegierte Konto ist deshalb ein Risiko, das die Geschäftsführung kennen sollte.
- Privileged Identity Management (PIM): Administratorrollen in Entra ID werden nur bei Bedarf, zeitlich begrenzt und mit Begründung aktiviert. PIM setzt Microsoft Entra ID P2 voraus.
- Trennung nach Ebenen (Tiering): Getrennte Administratorkonten ohne Postfach, keine Administration vom normalen Arbeitsplatz aus, für kritische Rollen ein eigener Administrationsarbeitsplatz. Wer Domänencontroller verwaltet, meldet sich nicht an Arbeitsplatzrechnern an.
- Conditional Access für Administratoren: Eine Richtlinie mit der Authentifizierungsstärke „Phishing-resistente MFA“ (FIDO2-Schlüssel, Windows Hello for Business oder Zertifikat) für alle Administratorrollen. Notfallkonten bleiben ausgenommen und werden überwacht.
Wie machen Sie Sicherungen manipulationssicher?
Eine Sicherung schützt nur, wenn sie sich nicht vorzeitig löschen oder verändern lässt.
- Azure Backup: Ein unveränderlicher Tresor verhindert, dass Wiederherstellungspunkte vor Ablauf ihrer Aufbewahrung gelöscht werden. Im Zustand „Gesperrt“ lässt sich das nicht mehr rückgängig machen; prüfen Sie Richtlinien und Aufbewahrungsfristen deshalb vorher. Ergänzend vorläufiges Löschen aktiviert lassen und Mehrbenutzerautorisierung mit einem Resource Guard in einem getrennten Abonnement oder Tenant einrichten, damit kein einzelner Administrator Schutzfunktionen abschalten kann.
- Microsoft 365 Backup: Sichert Exchange Online, OneDrive und SharePoint innerhalb der Microsoft-365-Grenze in einem Speicher, der bestehende Sicherungen nicht überschreibt. Die Abrechnung erfolgt nutzungsbasiert über ein Azure-Abonnement. Die Rolle des Backup-Administrators gehört in PIM.
Wann haben Sie die Wiederherstellung zuletzt getestet?
Ein Test gibt Ihnen eine gemessene Zahl statt einer Annahme. Stellen Sie regelmäßig einen Server, eine SharePoint-Website und ein Postfach wieder her, dokumentieren Sie die Dauer und vergleichen Sie sie mit Ihren Wiederherstellungszielen. Spielen Sie zusätzlich ein Ransomware-Szenario als Tabletop-Übung mit Geschäftsführung und IT durch. Wie der Ablauf im Tenant aussieht, beschreibt der Beitrag Incident Response im Microsoft-365-Tenant.
Der nächste Schritt
Mit Endpoint Security & MDM setzen wir ASR-Regeln, Manipulationsschutz und überwachten Ordnerzugriff über Intune in Ihrer Umgebung um, mit dokumentierten Ausnahmen. Mit Managed Security & SOC überwachen wir Defender-Incidents laufend und reagieren nach abgestimmten Runbooks.
Häufig gestellte Fragen
Sollten wir im Ernstfall Lösegeld zahlen?
Eine Zahlung garantiert weder die Entschlüsselung noch, dass gestohlene Daten nicht veröffentlicht werden, und sie kann Folgeangriffe nach sich ziehen. Planen Sie so, dass Sie diese Entscheidung nicht treffen müssen: mit getesteter Wiederherstellung aus unveränderlichen Sicherungen. Stimmen Sie das Vorgehen vorab mit Versicherer und Rechtsberatung ab.
Was bedeutet doppelte Erpressung?
Angreifer kopieren vor der Verschlüsselung Daten und drohen mit deren Veröffentlichung. Selbst eine vollständige Wiederherstellung beseitigt dann nicht die Pflichten aus dem Datenschutz und die Folgen für Kunden und Partner.
Brauchen wir Microsoft 365 Backup, wenn Microsoft die Daten ohnehin redundant speichert?
Redundanz schützt vor einem Ausfall im Rechenzentrum, hält aber den aktuellen Zustand vor, nicht frühere Zeitpunkte. Wenn Daten verschlüsselt oder massenhaft gelöscht wurden, brauchen Sie Wiederherstellungspunkte vor dem Angriff, und genau dafür ist Microsoft 365 Backup gedacht.
Welche ASR-Regeln sollten wir zuerst aktivieren?
Die Standardschutzregeln, die für den direkten Blockiermodus vorgesehen sind, darunter das Blockieren von Zugriffen auf den Anmeldespeicher von Windows und von missbrauchten signierten Treibern. Alle weiteren Regeln zuerst im Überwachungsmodus testen und nach Auswertung ringweise aktivieren.